
Как SIEM-система помогает соответствовать требованиям регуляторов

Любая кредитная организация или НКО, занимающаяся проведением финансовых операций, одной из основных своих задач видит защиту конфиденциальной информации от несанкционированного доступа. Естественно, в первую очередь она озабочена практическими аспектами такой защиты, но в то же время не может не уделять внимания действующим в данной области регуляторным требованиям. Одним из таких требований является соответствие ГОСТ Р 57580.1-2017.
Для кого обязателен ГОСТ Р 57580.1-2017
ГОСТ Р 57580.1-2017 подразумевает соответствие одному из трех уровней безопасности. Третий является базовым и включает в себя в основном организационные меры защиты. Защита второго уровня обязательна для большинства банков и НКО.
Первый уровень защиты – содержит наибольшее количество технических требований. Их полный перечень вы найдете в документе, описывающем ГОСТ Р 57580.1-2017, ссылку на который можно найти в начале статьи. Этот уровень обязателен для крупных финансовых организаций, таких как центральный депозитарий, страховые компании с большим объемом собственных средств и т.д.
Какие санкции предусмотрены за несоблюдение ГОСТ Р 57580.1-2017
Центральный банк РФ не склонен попусту пугать компании, выписывая им множество штрафов. Вместо этого регулятор может увязать риски информационной безопасности, возникающие в случае невыполнения требований ГОСТ Р 57580.1-2017, с операционными рисками. В перспективе это может привести к снижению рейтинга организации с одновременным повышением требований к обязательному резервированию капитала.
Конкретно оценить финансовый ущерб от такой переоценки невозможно – слишком много индивидуальных для каждой компании факторов необходимо учитывать. Однако очевидно, что потери будут значительными. Пока на рынке подобных случаев не было, но такой вариант развития событий хорошо укладывается в общую политику ужесточения требований со стороны ЦБ РФ.
Какие требования необходимо реализовать
По своей структуре ГОСТ Р 57580.1-2017 напоминает чек-лист, где приведены достаточно общие признаки соответствия, которые будет проверять приглашенный аудитор. Среди них - меры по управлению инцидентами защиты информации (процесс №6), например:
· Регистрация информации о событиях защиты информации;
· Регистрация событий, потенциально связанных с инцидентами защиты информации;
· Классификация инцидентов защиты информации.
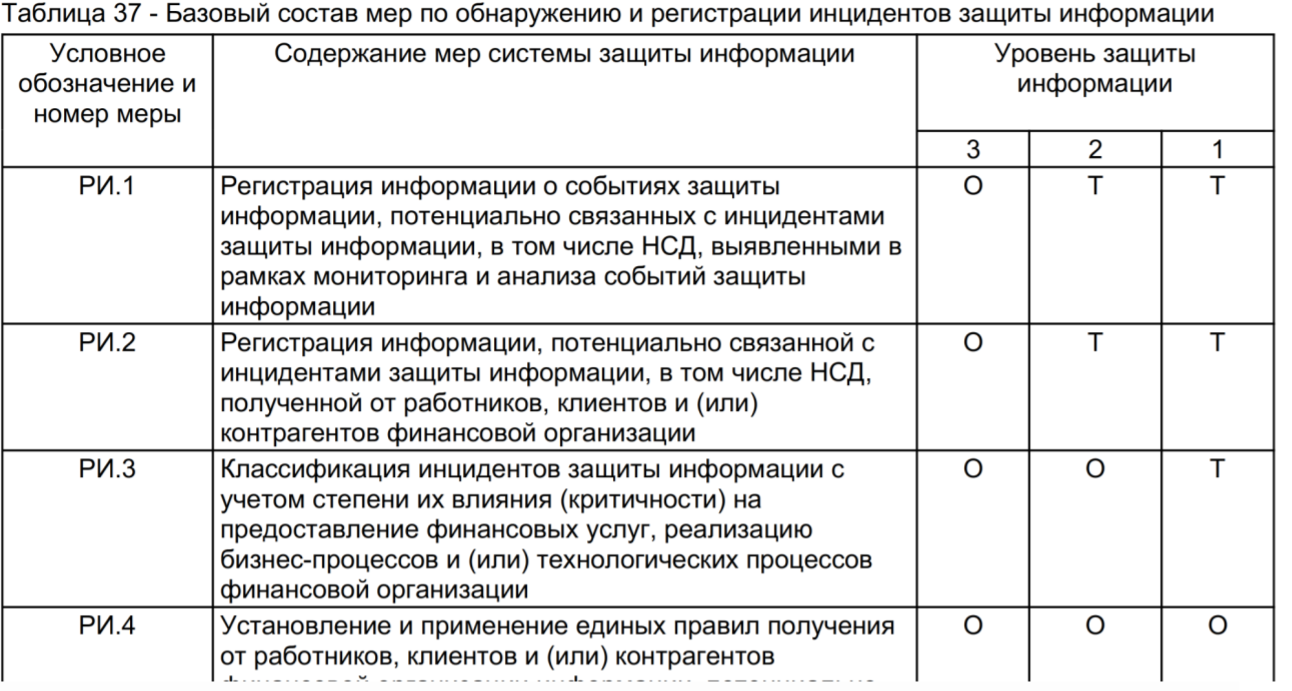
Всего в процесс «Управление инцидентами защиты информации» входят 33 технические меры. Речь здесь не идет о применении конкретных методологий, решений и технологий. Так как прямые предписания отсутствуют, действует презумпция «разрешено все, что не запрещено». Поэтому конкретный характер исполнения требований выбирается на усмотрение проверяемой организации и зависит от реализованной в компании архитектуры ИТ-решений.
В практическом плане это означает, что специалист ИБ должен быть готов показать аудитору конкретное техническое решение, закрывающее каждое из содержащихся в перечне необходимых мер требование. Организация сама ставит перед собой задачи обеспечения безопасности, сама решает их тем или иным способом, и ей остается лишь продемонстрировать соответствие развернутой системы ИБ положениям ГОСТ Р 57580.1-2017 и документам, на которые он ссылается.
Поэтому мы рекомендуем реализовывать меры процесса «Управление инцидентами защиты информации» с помощью специализированного решения - SIEM-системы от компании Positive Technologies.
MaxPatrol SIEM покрывает 33 технические меры по мониторингу и анализу событий защиты информации, обнаружению инцидентов и реагированию на них. Помимо мер процесса управление инцидентами защиты информации, MaxPatrol SIEM позволяет покрыть еще 75 технических мер ГОСТ.
Есть и другие серьезные причины в пользу специального решения. Согласно нормативным документам ЦБ РФ, все организации, подпадающие под действие этих документов, должны проходить оценку на соответствие каждые два года. Для этого предприятие обязано пригласить внешнего аудитора.
Аудитор должен иметь лицензию ФСТЭК на оказание услуг по технической защите конфиденциальной информации и осуществлению контроля защищенности информационных систем. Возможно применение некоторых других типов лицензий ФСТЭК, перечень которых согласован с ЦБ РФ.
Аудитор проверяет соответствие ИБ-систем организации требованиям ГОСТ Р 57580.1-2017 по методике, изложенной в ГОСТ Р 57580.2-2018. При этом организация может выбрать, будет ли оцениваться вся ее инфраструктура или отдельные ее элементы, например, платежный контур, рабочие места в отделениях и пр.
Каждый элемент проверяется на полное соответствие всему перечню требований и в итоге рассчитывается интегральная оценка в диапазоне от 0 до 1. Порог прохождения проверки – 0,85. Оценка формируется как среднее арифметическое из оценок предпринятых технических и организационных (цикл PDCA) мер. Если компания занимается собственной разработкой безопасных приложений, оценивается и его организация.
Обратите внимание, что аудитор не уполномочен решать, как должны быть реализованы меры защиты. Он лишь оценивает, достаточно ли ее нынешней реализации для решения задач безопасности.
Как пройти оценку на соответствие
Самым дорогим и сложным для компании является получение высокой оценки за технические меры защиты. Получить 1 за этот блок могут только организации с огромными ресурсами. Но здесь есть нюанс. Повысить общую интегральную оценку можно за счет организационных мер. Для этого необходимо подготовить максимально детальный пакет документации по циклу PDCA и убедить аудитора, что указанные там положения соблюдаются на практике.
Получив высокую оценку за организационные меры, можно уже не гнаться за «единицей» для технических мер, а сосредоточиться на реализации той их части, которая действительно необходима компании.
В плохо организованной сети не разбитой на сегменты невозможно перекрыть все пути, посредством которых могут быть украдены деньги или данные. Поэтому вместо дорогостоящих попыток полностью защитить каждый узел в сети имеет смысл сосредоточиться на укреплении критических сервисов, атака на которые недопустима. Это могут быть сервисы отправки платежей, размещения ценных бумаг, выплаты зарплат и т.д.
Чтобы реализовать такую стратегию, необходимо сделать ядром инфраструктуры безопасности SIEM-систему и ее источники данных.
При развертывании SIEM-системы (MaxPatrol SIEM или иной) в первую очередь надо определить перечень недопустимых для бизнеса событий. После этого эксперты Positive Technologies смогут составить полный список сценариев, которые могут привести к этим недопустимым событиям. На третьем этапе они определяют систем, взлом которых делает возможным выполнение каждого из этих сценариев.
В качестве целевых систем могут выступать ERP-система, система банк-клиент и каталог обмена, через который системы обмениваются документами. Именно эти узлы и становятся главными защищаемыми объектами инфраструктуры. SIEM-система при этом настраивается на выявление аномалий в сетевом трафике, попыток загрузки вредоносного ПО, случаев социальной инженерии и т.д.
Важно отметить, что эффективность любой SIEM-системы напрямую зависит от квалификации обслуживающих ее специалистов, так что Positive Technologies настоятельно рекомендует вкладываться в их развитие, так как именно они становятся главным фактором защиты.
Еще немного о безопасности
Возвращаясь к соответствию ГОСТ Р 57580.1-2017, осталось добавить, что правильно внедренная SIEM-система может стать тем фундаментом соответствия техническим требованиям регламента. Вокруг нее можно быстро и без больших затрат выстроить набор дополнительных модулей, которые позволят получить требуемую оценку аудита.
Не лишним будет добавить, что с 3 июля 2021 года требования по безопасности финансовых операций распространяются на некредитные финансовые организации: страховые и клиринговые организации, негосударственные пенсионные фонды, управляющие компании инвестиционных фондов, брокеров, дилеров, управляющих, депозитарии и регистраторов, организаторов торговли, репозитариев, специализированных депозитариев инвестиционных фондов, форекс-дилеров, центральных контрагентов и депозитарий.
Для того, чтобы такие организации с небольшой инфраструктурой могли обеспечить соответствие требованиям стандарта, компания Positive Technologies распространила на них действие специальной лицензии MaxPatrol SIEM All-in-One на 100 сетевых узлов. Для того, чтобы воспользоваться этим предложением, нужно оставить заявку на специальной странице продукта или связаться с менеджерами компании «Системный софт».
Разобраться в тонкостях требований ГОСТ Р 57580.1-2017 и получить практические рекомендации от Positive Technologies вам поможет наш вебинар.
ПОЛУЧИТЕ КОНСУЛЬТАЦИЮ ЭКСПЕРТА!
Менеджер по развитию бизнеса ИБ
Планируете внедрение или миграцию ИБ-решений? Наш эксперт поможет оценить ключевые риски, подобрать подходящие решения для защиты инфраструктуры, приложений, пользователей и данных вашей компании и выбрать оптимальный сценарий внедрения.
Оставьте контактную информацию и кратко опишите вашу задачу - мы предложим следующий шаг.